

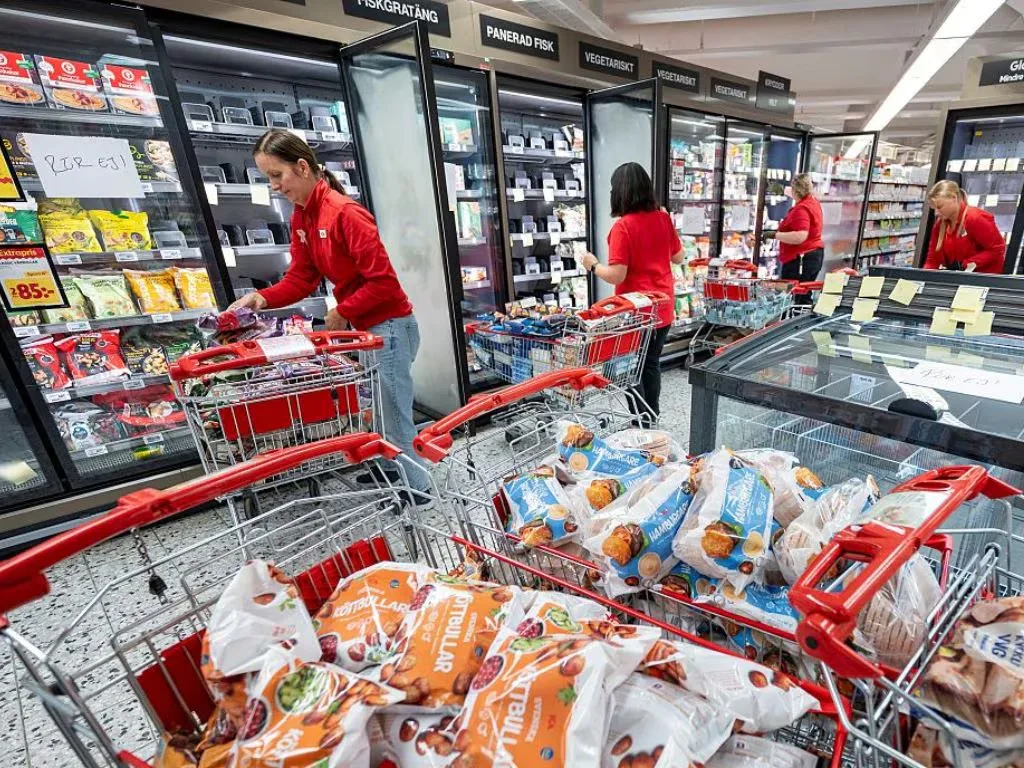
Los ataques a sistemas de refrigeración registrados en Francia, Bélgica y Suecia obligaron a retirar o desechar alimentos. Kenneth Daniels, CEO de Widefense, advierte que los accesos remotos de proveedores externos pueden convertirse en un punto vulnerable para la operación de las empresas.
Los ciberataques contra sistemas de refrigeración de supermercados en Francia, Bélgica y Suecia encendieron las alertas sobre los riesgos que enfrenta el comercio ante la creciente conexión de sus equipos a internet.
En estos casos, los atacantes intervinieron de manera remota dispositivos que controlan la temperatura de los sistemas de refrigeración. La alteración de estos parámetros comprometió la conservación de los alimentos y obligó a distintos establecimientos a retirar o desechar productos.
Los incidentes no estuvieron centrados en el robo de información ni en la vulneración de plataformas financieras. El impacto se produjo directamente sobre la operación: los supermercados enfrentaron problemas para mantener sus productos en condiciones adecuadas.
Los accesos de terceros, un punto de exposición
En Chile, la Cámara de Comercio de Santiago ha señalado que las principales cadenas mantienen separados sus sistemas corporativos de los operacionales, administran los accesos remotos mediante redes privadas virtuales y han avanzado en el reemplazo de equipos antiguos.
Por su parte, Supermercados de Chile A.G. revisa los antecedentes de los casos europeos, aunque reconoce que no cuenta con un diagnóstico sectorial que permita comparar el nivel de exposición de la industria nacional.
“El verdadero riesgo no es que hackeen un refrigerador, sino que se detenga el negocio. Y lo que no puede parar necesita estar protegido”, advierte Kenneth Daniels, socio y CEO de Widefense.
El especialista sostiene que uno de los principales desafíos está en los accesos que mantienen proveedores externos a los sistemas críticos de las empresas. Se trata de compañías que realizan labores de mantenimiento, administración o soporte remoto y que, por sus permisos de conexión, pueden convertirse en una vía de exposición.
“Los proveedores que mantienen, administran o acceden remotamente a sistemas críticos pueden formar parte de la exposición operacional. Por eso, evaluar a un tercero no debería depender solamente de su tamaño, sino también del impacto que tendría sobre el negocio una falla”, señala Daniels.
Ciberresiliencia para mantener la operación
Frente a este escenario, las empresas han comenzado a incorporar la ciberresiliencia como un componente central de sus estrategias de seguridad. El concepto se refiere a la capacidad de una organización para mantener o recuperar sus operaciones cuando enfrenta un incidente tecnológico o un ciberataque.
Esto supone identificar qué amenazas podrían interrumpir actividades esenciales, comprobar que las medidas de protección funcionan y evaluar cuánto tiempo demora la organización en detectar, contener y responder a una amenaza.
También implica contar con evidencia que permita medir los avances y tomar decisiones sobre las inversiones necesarias para reducir los riesgos.
Según la Cámara de Comercio de Santiago, las cadenas de supermercados han incrementado durante los últimos años sus inversiones en seguridad física y cibernética. Además, realizan auditorías para identificar dispositivos obsoletos y detectar accesos no autorizados.
Los casos europeos muestran que la seguridad digital no se limita a proteger bases de datos o sistemas de pago. También involucra equipos e infraestructuras que sostienen actividades esenciales del comercio, donde una interrupción tecnológica puede traducirse en pérdidas de productos, problemas de abastecimiento y paralización de operaciones.
Leave a Reply